Pensamos como el atacante.
Para defender mejor
su negocio.
Inteligencia ofensiva, operaciones defensivas 24×7 y gobernanza de riesgo, impulsadas por IA propia y validadas por especialistas sénior.
Especialistas y IA.
En el mismo equipo.
Especialistas sénior ejecutan los servicios. Tres plataformas propias aportan escala y muestran, todos los días, cómo está su exposición.
- Seguridad Ofensiva
- Seguridad Defensiva
- Gobernanza, Riesgo y Cumplimiento
- Caza de Fraudes
Cuatro frentes.
Un solo socio.
Del ataque simulado a la gobernanza, de punta a punta. Quien defiende su entorno ya estuvo del otro lado.
Seguridad Ofensiva
Atacamos sus defensas con la sofisticación de un adversario real, para que la brecha la encontremos nosotros y no un criminal.
2 servicios
Pentest
Aplicaciones, APIs, redes y nube. Encadenamos vulnerabilidades, demostramos el impacto y entregamos un plan de remediación priorizado.
Contrainteligencia
Rastreamos amenazas avanzadas: deep y dark web, kits de phishing, credenciales filtradas, atribución y contención.
Seguridad Defensiva
Detección y respuesta en tiempo real. Cuando aparece la amenaza, ya estamos ahí.
4 servicios
SOC 24×7
Monitoreo continuo, triaje con IA e investigación por analistas sénior. De horas a minutos.
Respuesta a Incidentes
Contención, erradicación, causa raíz y recuperación. En plena crisis o bajo modalidad de retainer.
First Response
Guardia para la primera hora: aislamiento, contención y preservación de evidencias.
Peritaje Forense
Cadena de custodia, línea de tiempo e informe pericial con validez probatoria.
Gobernanza, Riesgo y Cumplimiento
La seguridad no es solo tecnología. Es estrategia, cumplimiento y personas.
4 servicios
Consultoría y vCISO
Programa de seguridad, hoja de ruta priorizada y CISO como servicio para llevar el riesgo al directorio.
Cumplimiento en Ciberseguridad
LGPD, ISO 27001, PCI-DSS, PLD/AML y BACEN traducidos en controles prácticos y listos para auditoría.
Factor Humano
Rutas de capacitación y campañas de phishing simuladas, con microcapacitación en el punto de falla.
Gobernanza de IA
Marco de gobernanza, políticas de datos y monitoreo de modelos. NIST AI RMF e ISO/IEC 42001.
Caza de Fraudes
Partimos de la premisa de que el fraude ya está ocurriendo y todavía no se ha visto. Búsqueda proactiva, sin esperar la alerta.
4 servicios
Hunting Continuo
Hipótesis de fraude formuladas y cazadas en transacciones, accesos y recorridos. Investigación predictiva, no reacción a alertas.
Fraude Interno y Colusión
Abuso de privilegios, cuentas huérfanas, aprobaciones irregulares y colusión entre colaboradores, socios y terceros.
Fraude en Pagos
Pix, tarjetas, onboarding y toma de cuentas: reconstruimos el camino del defraudador y cerramos la brecha.
Inteligencia Antifraude
Deep y dark web, marcas falsas, datos filtrados y perfiles maliciosos correlacionados con sus datos.
Hallazgos de esta sesión
CVE catalogadas en VExDay
bajo explotación activa
evidencias recolectadas por la IA
detección y respuesta continua
Base de VExDay y Truehacking.ia, septiembre de 2026.
Tres plataformas.
Una para cada pregunta que hace el directorio.
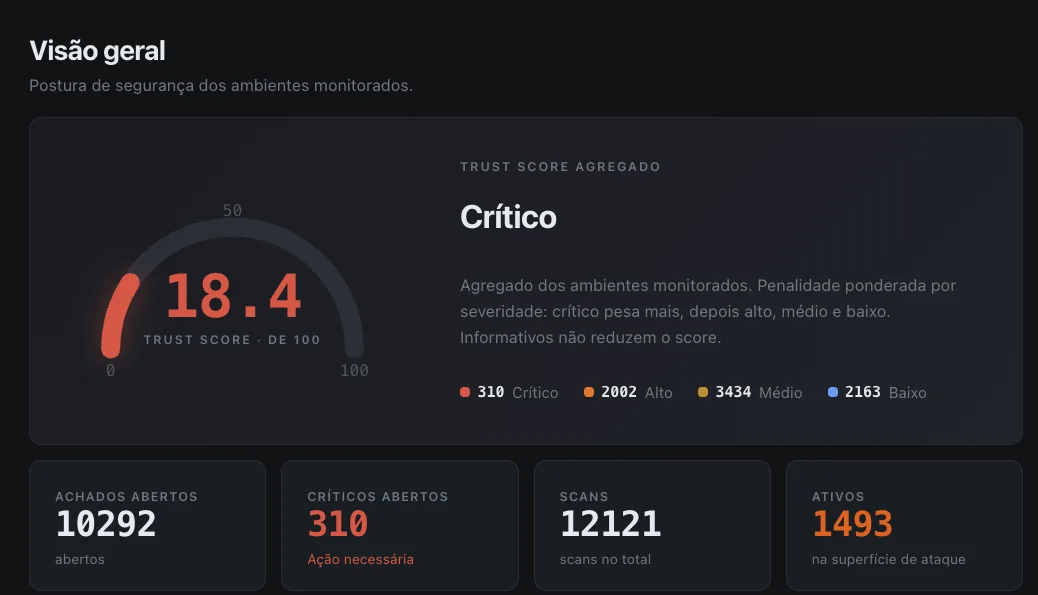
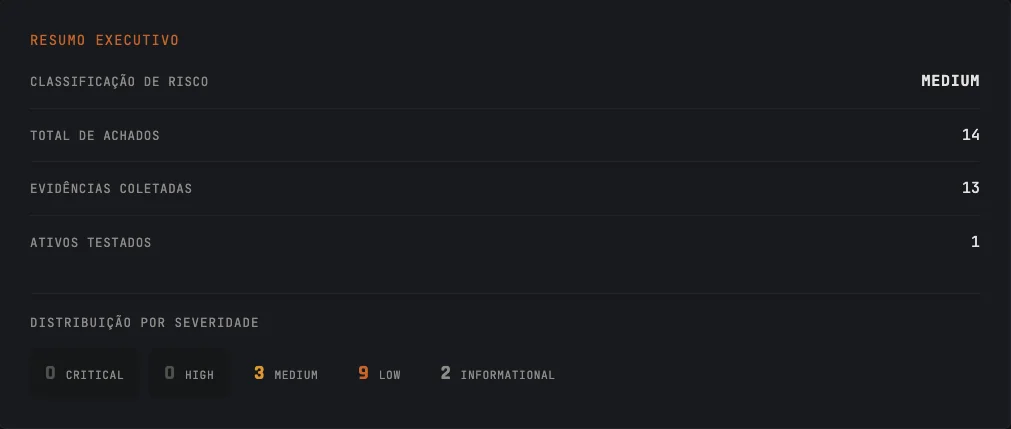
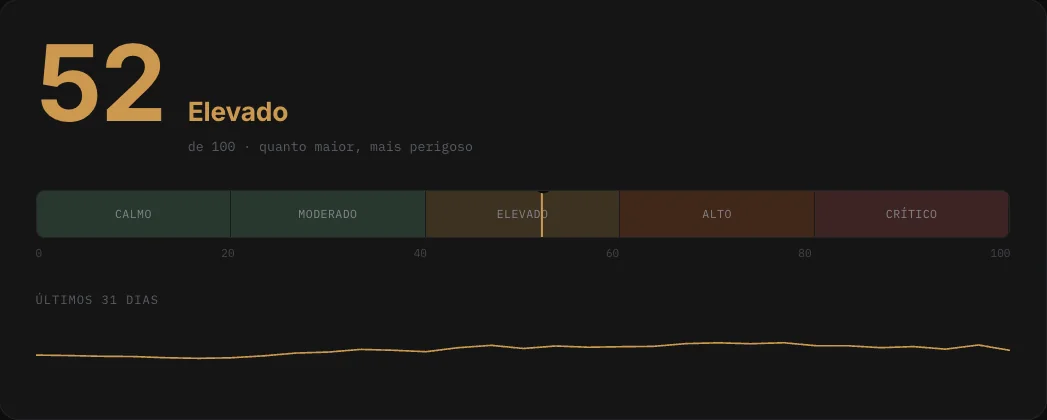
Del pentest autónomo a la inteligencia de amenazas en tiempo real, potenciando cada entrega.
Hallazgos por severidad
Trust score agregado
Riesgo Brasil · índice diario
En explotación ahora
Para quienes se toman la seguridad en serio.
De la startup al banco.
Atendemos empresas de todos los tamaños y sectores, con profundidad extra donde el riesgo está regulado y el dinero está en juego. Conocemos las exigencias del Banco Central de Brasil, de PCI-DSS y de la LGPD, y los vectores que apuntan a las instituciones financieras.
Antifraude y KYC
Onboarding, biometría, liveness y dispositivo.
Prevención de toma de cuentas
Autenticación continua, sesión y recuperación de contraseña.
AML y transaccional
Monitoreo de Pix y tarjetas, PLD y cumplimiento BACEN.
Fraud Hunting
Caza proactiva de fraudes ocultos en transacciones y accesos.
Regulación del día a día: BACEN, PCI-DSS, LGPD y PLD/AML.
Hablar con el equipo de nuevos negociosLa mayoría de las organizaciones descubre sus vulnerabilidades en el peor momento: durante el ataque.
Nuestros clientes se anticipan a ellas con nuestros servicios y plataformas.
Pensamos como el atacante
Nuestra base ofensiva mejora la defensa con inteligencia de amenazas propia.
Operación de punta a punta
Del pentest a la gobernanza, un único socio cubre todo el ciclo de riesgo.
IA propia
Truehacking.ia, TrustSentinel y VExDay potencian cada entrega.
Equipo sénior
Profesionales sénior con más de 20 años de experiencia.
Foco en madurez
Apoyamos a las empresas a escalar su madurez en ciberseguridad.
Caza de fraudes
Hunting proactivo de fraude en los ecosistemas digital y financiero.
Protegemos a quienes no pueden detenerse.
Del ataque simulado al cumplimiento regulatorio, con un objetivo: reducir el riesgo cibernético a un nivel en el que el negocio pueda crecer con confianza.
Máquina para escalar
La IA propia amplía cobertura y velocidad: mapea la superficie, genera vectores de ataque a escala y hace el triaje de millones de eventos.
Humano para decidir
Especialistas sénior corroboran resultados, eliminan falsos positivos y traducen el riesgo técnico en decisiones de negocio.
Lo que respalda
cada entrega
- Personas
- Equipo sénior con más de 20 años de experiencia en ataque, defensa, gobernanza y fraude
- Método
- MITRE ATT&CK, OSSTMM, OWASP, NIST SP 800-115, PTES y TIBER-EU
- Cumplimiento
- ISO/IEC 27001, PCI-DSS, LGPD, BACEN e ISO/IEC 42001
Boletín diario de VExDay
Qué cambió en las últimas 24 horas, en lenguaje de directivo.
CVE bajo explotación activa, grupos de ransomware que apuntan a Brasil y el índice de riesgo del día, en un resumen que cabe antes de la primera reunión.
Conocimiento
para quien decide.
Todos los artículos (en portugués)Preguntas frecuentes. Respuestas directas.
¿No encontró lo que buscaba? Hable con nosotros
¿Qué hace TrueHacking?
Protegemos empresas en cuatro frentes: seguridad ofensiva, seguridad defensiva, gobernanza, riesgo y cumplimiento, y caza de fraudes. El trabajo lo realiza un equipo sénior, respaldado por tres plataformas propias de IA: Truehacking.ia, TrustSentinel y VExDay.
¿Solo atienden bancos y fintechs?
No. Atendemos empresas de todos los tamaños y sectores. Tenemos profundidad extra en sectores regulados, como el financiero, pero el método es el mismo para cualquier empresa que se toma la seguridad en serio.
¿Necesito contratar servicio y plataforma juntos?
No. Puede contratar solo a nuestros especialistas, usar solo las plataformas o combinar ambos. Muchos clientes empiezan con un servicio, como un pentest, y luego adoptan una plataforma para tener visibilidad continua.
¿Cuál es la diferencia entre Truehacking.ia y un pentest tradicional?
Truehacking.ia usa IA para mapear la superficie, generar vectores de ataque a escala y recolectar evidencias, al ritmo continuo que exige el negocio. Especialistas sénior validan cada hallazgo y eliminan falsos positivos. El resultado llega en dos informes: uno ejecutivo y uno técnico.
¿Cómo funciona un pentest con ustedes?
Definimos el alcance con su equipo, ejecutamos siguiendo MITRE ATT&CK, OSSTMM, OWASP, NIST SP 800-115 y PTES, y encadenamos vulnerabilidades para demostrar el impacto real. Al final, recibe un plan de remediación priorizado.
¿Ayudan con LGPD, ISO 27001 y PCI-DSS?
Sí. Nuestro frente de gobernanza, riesgo y cumplimiento incluye consultoría, vCISO y adecuación a normas como ISO/IEC 27001, PCI-DSS, LGPD, exigencias del Banco Central de Brasil e ISO/IEC 42001 para gobernanza de IA.
Estoy bajo ataque ahora. ¿Qué hago?
Contáctenos de inmediato por el canal de incidentes. Nuestro First Response actúa en la primera hora: aislamiento, contención y preservación de evidencias. Ver cómo contactarnos
¿Cuánto cuesta?
Depende del alcance, del tamaño del entorno y de la frecuencia. Tras una conversación inicial, enviamos una propuesta a medida. Agendar una conversación
¿Qué tan segura es
su organización?
Descúbralo en una conversación de 30 minutos con un especialista sénior, sin compromiso.
Correo electrónico
¿Está bajo ataque ahora?
Nuestro First Response actúa en la primera hora: aislamiento, contención y preservación de evidencias.
Escriba a contato@truehacking.com.br con INCIDENTE en el asunto.