Pensamos como o atacante.
Para defender melhor
o seu negócio.
Inteligência ofensiva, operações defensivas 24×7 e governança de risco, sustentadas por IA proprietária e validadas por especialistas seniores.
Especialistas e IA.
No mesmo time.
Especialistas seniores executam os serviços. Três plataformas próprias dão escala e mostram, todos os dias, como está a sua exposição.
- Segurança Ofensiva
- Segurança Defensiva
- Governança, Risco e Compliance
- Caça a Fraudes
Quatro frentes.
Um só parceiro.
Do ataque simulado à governança, ponta a ponta. Quem defende o seu ambiente já esteve do outro lado.
Segurança Ofensiva
Atacamos suas defesas com a sofisticação de um adversário real, para que a brecha seja achada por nós e não por um criminoso.
2 serviços
Pentest
Aplicações, APIs, redes e cloud. Encadeamos vulnerabilidades, provamos o impacto e entregamos plano de remediação priorizado.
Contra-Inteligência
Rastreamos ameaças avançadas: deep e dark web, kits de phishing, credenciais vazadas, atribuição e contenção.
Segurança Defensiva
Detecção e resposta em tempo real. Quando a ameaça aparece, a gente já está lá.
4 serviços
SOC 24×7
Monitoramento contínuo, triagem por IA e investigação por analistas seniores. De horas para minutos.
Resposta a Incidente
Contenção, erradicação, causa raiz e recuperação. Sob crise ativa ou em regime de retainer.
First Response
Plantão para a primeira hora: isolamento, contenção e preservação de evidências.
Perícia Forense
Cadeia de custódia, linha do tempo e laudo pericial com validade probatória.
Governança, Risco e Compliance
Segurança não é só tecnologia. É estratégia, conformidade e pessoas.
4 serviços
Consultoria e vCISO
Programa de segurança, roadmap priorizado e CISO como serviço para levar risco ao board.
Compliance em Cyber
LGPD, ISO 27001, PCI-DSS, PLD/AML e BACEN traduzidos em controles práticos e prontos para auditoria.
Fator Humano
Trilhas de treinamento e campanhas de phishing simuladas, com microtreinamento no ponto de falha.
Governança de IA
Framework de governança, políticas de dados e monitoramento de modelos. NIST AI RMF e ISO/IEC 42001.
Caça a Fraudes
Partimos da premissa de que a fraude já está acontecendo e ainda não foi vista. Busca proativa, sem esperar o alerta.
4 serviços
Hunting Contínuo
Hipóteses de fraude formuladas e caçadas em transações, acessos e jornadas. Investigação preditiva, não reação a alerta.
Fraude Interna e Colusão
Abuso de privilégio, contas órfãs, aprovações irregulares e conluio entre colaboradores, parceiros e terceiros.
Fraude em Pagamentos
Pix, cartões, onboarding e tomada de conta: reconstruímos o caminho do fraudador e fechamos a brecha.
Inteligência Antifraude
Deep e dark web, marcas falsas, dados vazados e perfis maliciosos correlacionados aos seus dados.
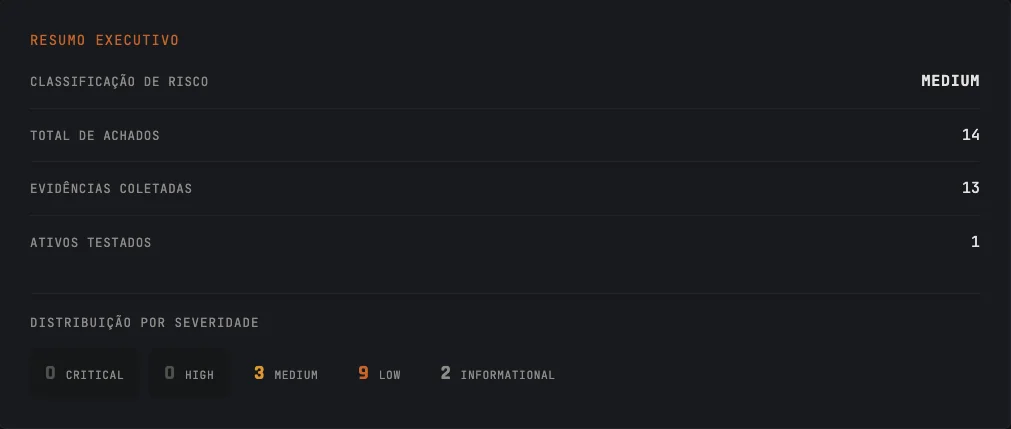
Achados desta sessão
CVEs catalogadas no VExDay
sob exploração ativa
evidências coletadas pela IA
detecção e resposta contínua
Base do VExDay e do Truehacking.ia, setembro de 2026.
Três plataformas.
Uma para cada pergunta que o conselho faz.
Do pentest autônomo à inteligência de ameaças em tempo real, potencializando cada entrega.
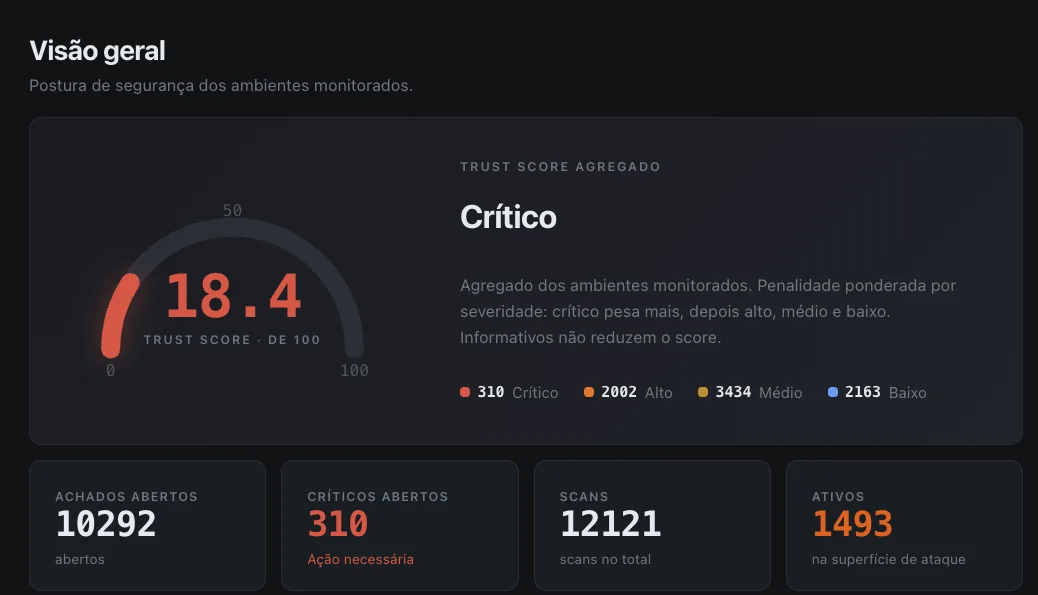
Achados por severidade
Trust score agregado
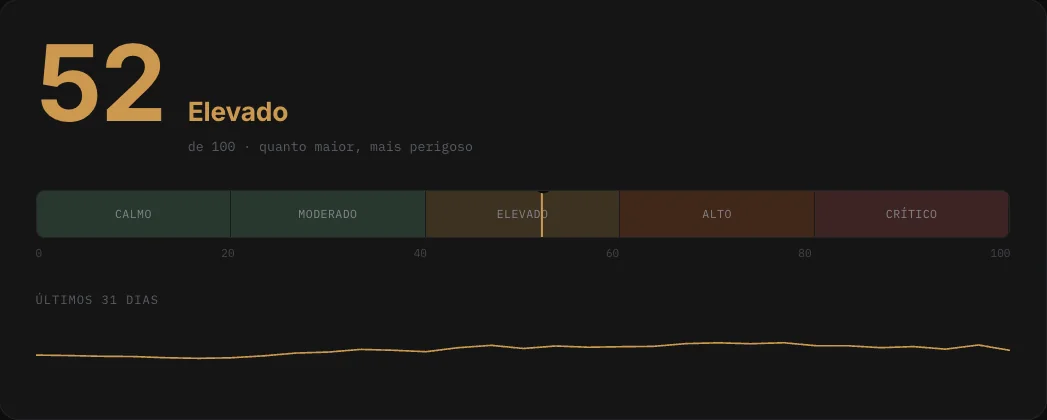
Risco Brasil · índice diário
Em exploração agora
Para quem leva segurança a sério.
Da startup ao banco.
Atendemos empresas de todos os portes e setores, com profundidade extra onde o risco é regulado e o dinheiro está em jogo. Conhecemos as exigências do Banco Central, do PCI-DSS e da LGPD, e os vetores que miram instituições financeiras.
Antifraude e KYC
Onboarding, biometria, liveness e device.
Prevenção a tomada de conta
Autenticação contínua, sessão e recuperação de senha.
AML e transacional
Monitoramento de Pix e cartões, PLD e conformidade BACEN.
Fraud Hunting
Caça proativa a fraudes ocultas em transações e acessos.
Regulação do dia a dia: BACEN, PCI-DSS, LGPD e PLD/AML.
Falar com o time de novos negóciosA maioria das organizações descobre suas vulnerabilidades no pior momento: durante o ataque.
Nossos clientes se antecipam a elas com nossos serviços e plataformas.
Pensamos como o atacante
Nossa base ofensiva melhora a defesa com inteligência de ameaças própria.
Operação de ponta a ponta
Do pentest à governança, um único parceiro cobre todo o ciclo de risco.
IA proprietária
Truehacking.ia, TrustSentinel e VExDay potencializam cada entrega.
Time sênior
Profissionais seniores com mais de 20 anos de experiência.
Foco em maturidade
Apoiamos as empresas em escalar a sua maturidade em segurança cibernética.
Caça a fraudes
Hunting proativo de fraude nos ecossistemas digital e financeiro.
Protegemos quem não pode parar.
Do ataque simulado à conformidade regulatória, com um objetivo: reduzir o risco cibernético a um patamar em que o negócio possa crescer com confiança.
Máquina para escalar
IA proprietária amplia cobertura e velocidade: mapeia superfície, gera vetores de ataque em escala e faz a triagem de milhões de eventos.
Humano para decidir
Especialistas seniores corroboram resultados, eliminam falsos-positivos e traduzem risco técnico em decisão de negócio.
O que sustenta
cada entrega
- Pessoas
- Time sênior com mais de 20 anos de experiência em ataque, defesa, governança e fraude
- Método
- MITRE ATT&CK, OSSTMM, OWASP, NIST SP 800-115, PTES e TIBER-EU
- Conformidade
- ISO/IEC 27001, PCI-DSS, LGPD, BACEN e ISO/IEC 42001
Boletim diário do VExDay
O que mudou nas últimas 24 horas, em linguagem de decisor.
CVEs sob exploração ativa, grupos de ransomware mirando o Brasil e o índice de risco do dia, num resumo que cabe antes da primeira reunião.
Perguntas frequentes. Respostas diretas.
Não achou o que procurava? Fale com a gente
O que a TrueHacking faz?
Protegemos empresas em quatro frentes: segurança ofensiva, segurança defensiva, governança, risco e compliance, e caça a fraudes. O trabalho é feito por um time sênior e apoiado por três plataformas próprias de IA: Truehacking.ia, TrustSentinel e VExDay.
Vocês atendem só bancos e fintechs?
Não. Atendemos empresas de todos os portes e setores. Temos profundidade extra em setores regulados, como o financeiro, mas o método é o mesmo para qualquer empresa que leva segurança a sério.
Preciso contratar serviço e plataforma juntos?
Não. Você pode contratar só os nossos especialistas, usar só as plataformas ou combinar os dois. Muitos clientes começam por um serviço, como um pentest, e depois adotam uma plataforma para ter visibilidade contínua.
Qual a diferença entre o Truehacking.ia e um pentest tradicional?
O Truehacking.ia usa IA para mapear a superfície, gerar vetores de ataque em escala e coletar evidências, no ritmo contínuo que o negócio exige. Especialistas seniores validam cada achado e eliminam falsos positivos. O resultado sai em dois relatórios: um executivo e um técnico.
Como funciona um pentest com vocês?
Definimos o escopo com o seu time, executamos seguindo MITRE ATT&CK, OSSTMM, OWASP, NIST SP 800-115 e PTES, e encadeamos vulnerabilidades para provar o impacto real. No fim, você recebe o plano de remediação priorizado.
Vocês ajudam com LGPD, ISO 27001 e PCI-DSS?
Sim. Nossa frente de governança, risco e compliance inclui consultoria, vCISO e adequação a normas como ISO/IEC 27001, PCI-DSS, LGPD, exigências do BACEN e ISO/IEC 42001, para governança de IA.
Estou sob ataque agora. O que faço?
Fale com a gente imediatamente pelo canal de incidente. Nosso First Response atua na primeira hora: isolamento, contenção e preservação de evidências. Ver como acionar
Quanto custa?
Depende do escopo, do tamanho do ambiente e da frequência. Depois de uma conversa inicial, enviamos uma proposta sob medida. Agendar uma conversa
Quão segura é
a sua organização?
Descubra numa conversa de 30 minutos com um especialista sênior, sem compromisso.
Está sob ataque agora?
Nosso First Response atua na primeira hora: isolamento, contenção e preservação de evidências.
Escreva para contato@truehacking.com.br com INCIDENTE no assunto.